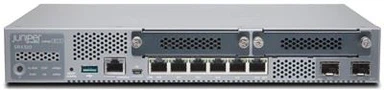
SRX1600-DC Services-gateway
De SRX1600-firewall van Juniper Networks is een krachtige-firewall van de volgende-generatie (NGFW), ontworpen om de rand van uw ondernemingscampus, datacenterrand en filialen te beveiligen. Het ondersteunt ook gebruiksscenario's voor roaming, SD-WAN large branch en SD-WAN Secure Hub. Door de combinatie van-toonaangevende beveiligingseffectiviteit en routering op carrier-niveau met de-van-switching, levert dit platform robuuste netwerkbeveiliging, effectieve bescherming tegen bedreigingen en uitgebreide automatiserings- en mitigatiemogelijkheden.
- Snelle levering
- Kwaliteitsborging
- 24/7 klantenservice
product Introductie
SRX1600 Overzicht:
De SRX1600 Firewall beschermt bedrijfscampusnetwerken en dient als perimeterfirewall in kleine en middelgrote datacenters. Het 1 U, stroom-efficiënte apparaat levert tot 24 Gbps firewall-doorvoer per rack-unit en ondersteunt 25 Gbps-interfaces met draadsnelheid MACsec om bewegende gegevens te beveiligen.
De Connected Security Distributed Services Architecture van Juniper, beheerd door Juniper Security Director Cloud, biedt een krachtige, schaalbare en eenvoudig te beheren firewall-oplossing- om de huidige gedistribueerde datacenters te beveiligen. Juniper Networks SRX1600 Firewall is een integraal onderdeel van deze nieuwe architectuur en stelt organisaties in staat de beveiliging binnen hun netwerken te implementeren. Deze 1U, energiezuinige-firewall beschikt over ingebouwde-zero-trust, Ethernet VPN-Virtual Extensible LAN (EVPN-VXLAN) fabric-integratie en AI-Predictive Threat Prevention om uw netwerk te beveiligen. De SRX1600 levert een firewalldoorvoer van de volgende-generatie van 21 Gbps per rackunit en ondersteunt 25 Gbps-interfaces met draadsnelheid MACsec.
Productbeschrijving
Juniper-netwerken®SRX1600 Firewall is een krachtige-firewall van de volgende-generatie (NGFW), ontworpen om de rand van uw ondernemingscampus, datacenterrand en filialen te beveiligen. Het ondersteunt ook gebruiksscenario's voor roaming, SD-WAN large branch en SD-WAN Secure Hub. Door de combinatie van-toonaangevende beveiligingseffectiviteit en routering op carrier-niveau met de-van-switching, levert dit platform robuuste netwerkbeveiliging, effectieve bescherming tegen bedreigingen en uitgebreide automatiserings- en mitigatiemogelijkheden.
Naarmate netwerkarchitecturen steeds meer gedistribueerd en gedecentraliseerd worden, zorgen Juniper Networks SRX Series Firewalls voor een naadloze integratie met andere Juniper-netwerkplatforms en -derden van derden. Tegelijkertijd faciliteren de NGFW's architecturale transformatie, waardoor organisaties naadloos en kosteneffectief van on{2}}locaties naar hybride cloudomgevingen worden gebracht. Firewalls uit de SRX-serie zijn de eerste die industriestandaard-Ethernet VPN (EVPN) type 5 en Virtual Extensible LAN (VXLAN)-protocollen implementeren binnen datacenteromgevingen, waardoor de SRX1600 kan fungeren als een veilige, fabric--bewuste leaf in de datacenter-ruggengraat-leaf-architectuur.
De SRX1600 neemt deel aan de Connected Security Distributed Services Architecture van Juniper, waardoor organisaties zowel horizontaal als elastisch kunnen schalen, en vereenvoudigt het operationeel beheer van grootschalige- firewallnetwerken. Met deze architectuur kunnen verschillende SRX1600-platforms samenwerken als één grote logische firewall om beveiliging met hogere prestaties en schaal te bieden.
De SRX1600 wordt aangedreven door de Junos®besturingssysteem, het besturingssysteem dat 's werelds grootste bedrijfs- en serviceprovidernetwerken ondersteunt en helpt beveiligen. Het wordt beheerd door Juniper Security Director Cloud, de uniforme beheerervaring van Juniper die de huidige implementaties van de organisatie verbindt met toekomstige architectonische implementaties. Security Director Cloud maakt gebruik van één enkel beleidsframework dat een consistent beveiligingsbeleid in elke omgeving mogelijk maakt en het nulvertrouwen uitbreidt naar alle delen van het netwerk, van de edge tot het datacenter. Dit biedt ononderbroken inzicht, beleidsconfiguratie, beheer en collectieve informatie over dreigingen, allemaal op één plek.
Hoogtepunten
De volgende-generatie firewall (NGFW) heeft-nul-vertrouwensmogelijkheden, EVPN-VXLAN fabric-integratie, AI Predictive Threat Prevention en een hoge poortdichtheid ingebouwd om uw netwerk betrouwbaar te beveiligen. De SRX1600 wordt centraal beheerd door Juniper Security Director Cloud en ondersteunt inbraakdetectie en -preventie, zichtbaarheid en controle van applicaties, en inhoudbeveiligingsfuncties zoals antivirus, antispam en webfiltering.
De SRX1600 is een integraal onderdeel van Juniper's Connected Security Distributed Services Architecture en stelt organisaties in staat om zero trust binnen hun netwerken te implementeren.
Om het vertrouwen te vergroten en de werking te stroomlijnen, beschikt de SRX1600 over diverse ingebouwde-zero trust-apparaatmogelijkheden, waaronder een ingebouwde Trusted Platform Module (TMP) 2.0 en een cryptografisch ondertekende apparaat-ID. De SRX1600 ondersteunt RFC-compatibele Secure Zero Touch Provisioning (sZTP) om producten efficiënt, snel en op afstand in uw netwerk te implementeren. Bovendien ondersteunt de SRX1600 MACsec op draadsnelheid, waardoor gegevensintegriteit en vertrouwelijkheid worden gegarandeerd.
Kenmerken en voordelen:
| Bedrijfsvereiste | Functie/oplossing | SRX1600-voordelen |
|---|---|---|
| Hoge prestaties | Hardwareversnelde codering/decodering |
Verlaagt CPU-intensieve coderings-/decoderingstaken Verbetert de prestaties voor SSL en IPsec |
| Hoge-kwaliteit eind-gebruikerservaring | Zichtbaarheid en controle van applicaties |
Werkt de applicatie voortdurend bij en decodeert aangepaste applicaties Beheert en prioriteert verkeer op basis van de applicatie- en gebruikersrol Inspecteert en detecteert applicaties binnen SSL-gecodeerd verkeer, inclusief web- en SaaS-verkeer |
| Geavanceerde bescherming tegen bedreigingen | NGFW-services: IPS, antivirus, antispam, webfiltering, Juniper Advanced Threat Prevention Cloud: sandboxing, gecodeerde verkeersinzichten, SecIntel-feeds voor bedreigingsinformatie |
Voorkomt exploits met een effectiviteit van 99,9%2; handtekeningen worden in realtime bijgewerkt Beschermt tegen bekende malware en kwaadaardig web- en DNS-verkeer Sandboxing voor onbekende malware in meerdere besturingssystemen, waaronder iOS, Windows, Android en CentOS Levert informatie over bedreigingen op een open platform, geschikt voor externe- bedreigingsfeeds en aangepaste bedreigingsfeeds Detecteert bedreigingen die verborgen zijn in versleuteld verkeer zonder te ontsleutelen |
| Nul-dagbescherming | Juniper's AI-Voorspellende bedreigingspreventie |
Voorspelt en voorkomt malware op lijnsnelheid door AI te gebruiken om bedreigingen effectief te identificeren op basis van pakketfragmenten Elimineert patiënt-nul infecties Automatisch-genereert beschermende handtekeningen die actief blijven gedurende de volledige levenscyclus van een aanval, waardoor het netwerk wordt beschermd tegen volgende aanvallen |
| Veilige datatransacties | Juniper Secure Connect: IPsec VPN, externe toegang/SSL VPN |
Biedt hoogwaardige-IPsec VPN met speciale crypto-engine Biedt diverse VPN-opties voor verschillende netwerkontwerpen, waaronder externe toegang en dynamische site-naar-site-communicatie Vereenvoudigt grote VPN-implementaties met automatische-VPN Inclusief op hardware-gebaseerde crypto-versnelling Zorgt voor veilige en flexibele externe toegang SSL VPN |
| Geavanceerde netwerkdiensten | Routering, veilige draad |
Ondersteunt carrier-class advanced routing en quality of service (QoS) |
| Beveiliging ingebed in het datacenterweefsel | EVPN-VXLAN (EVPN Type 5-routes) |
Verbetert de tunnelinspectie voor VXLAN-ingekapseld verkeer met Layers 4-7-beveiligingsservices Vereenvoudigt de bedrijfsvoering met Type 5-ondersteuning via BGP Vereist geen decapsulatie voor EVPN-VXLAN-verkeer |
| Betrouwbaarheid | Chassiscluster, redundante voedingen |
Biedt stateful configuratie en sessiestatussynchronisatie Ondersteunt actieve/actieve en actieve/back-up-implementatiescenario's Biedt hardware met hoge beschikbaarheid met redundante voedingseenheid (PSU) en ventilatoren |
| Eenvoudig te beheren en te schalen | Juniper Security Director Cloud, op-box GUI |
Biedt gecentraliseerd beheer via de uniforme beheerervaring van Juniper, inclusief zero{0}}touch provisioning (ZTP), ononderbroken zichtbaarheid, intelligente plaatsing van regels en vereenvoudigde beleidsconfiguratie en automatisering Ondersteunt Network Address Translation (NAT) en geautomatiseerde IPsec VPN-implementaties via wizards Ondersteunt on-box GUI |
| Ingebouwde-zero trust-mogelijkheden | DevID met TPM 2.0-module |
Controleert eenvoudig de vertrouwenspositie van de apparaten Biedt cryptografisch ondertekende apparaat-ID die RFC8572-compatibele sZTP ondersteunt voor hardware- en softwareattestering Beperkt de risico's van supply chain-aanvallen |
| Lage TCO | Junos besturingssysteem |
Integreert routerings- en beveiligingsmogelijkheden in één enkel apparaat Vermindert OpEx met Junos OS-automatiseringsmogelijkheden Automatiseert de integratie met Cloud-Native Contrail Networking (CN2) en andere apparaten met Junos OS, zoals Juniper MX-, PTX- en ACX-routers en EX- en QFX-switches |
Aanvullende specificaties:
Firewall-diensten
Stateful firewallservices
Zone-gebaseerde firewall
Schermen en gedistribueerde Denial of Service (DDoS)-bescherming
Bescherming tegen protocol- en verkeersafwijkingen
Uniforme toegangscontrole (UAC)
Op gebruikersrollen-gebaseerde firewall
SSL-inspectie
Integratie met het Mist™-platform™Toegangsgarantie
Provider-Grade Network Address Translation (CGNAT)
Netwerkadresvertaling van provider-kwaliteit (NAT op grote-schaal)
IPv4- en IPv6-adresvertaling NAT44, NAPT44, NAT66, NAPT66, NAT64, NAT46
Statische en dynamische 1-1 vertaling
Bron-NAT met poortadresvertaling (PAT)
Bestemming NAT met Port Address Translation (PAT)
Persistente NAT (EIM/EIF)
Poortbloktoewijzing (PBA)
Deterministische NAT (DetNAT)
Overbelasting van de poort
Tweemaal-NAT44
DS-lite en Port Control Protocol (PCP)
VPN-functies
Tunnels: Site-naar-site, hub en speak, dynamisch eindpunt, AutoVPN, ADVPN, groeps-VPN (IPv4/IPv6/Dual Stack)
Juniper Secure Connect: toegang op afstand/SSL VPN
Configuratiepayload: Ja
IKE-versleutelingsalgoritmen: Prime, 3DES-CBC, AEC-CBC, AES-GCM, Suite B
Authenticatie: vooraf-gedeelde sleutel en openbare sleutelinfrastructuur (PKI) (X.509)
IPsec: Authenticatieheader (AH) / Inkapseling van beveiliging
Payload-protocol (ESP).
IPsec-verificatiealgoritmen: hmac-md5, hmac-sha-196, hmac-sha-256
IPsec-versleutelingsalgoritmen: Prime, DES-CBC, 3DES-CBC, AEC-CBC, AES-GCM, Suite B
Perfecte geheimhouding, anti-antwoord
Internetsleuteluitwisseling: IKEv1, IKEv2
Controle: standaard-gebaseerde ondersteuning voor dode peer-detectie (DPD), VPN-controle
VPN's GRE, IP-in-IP en MPLS
Functies voor hoge beschikbaarheid
Virtueel Router Redundantie Protocol (VRRP)
Stateful hoge beschikbaarheid
Virtueel Router Redundantie Protocol (VRRP) – IPv4 en IPv6
Stateful hoge beschikbaarheid: Dual Box-clustering
Actief/passief
Actief/actief
Configuratiesynchronisatie
Synchronisatie van firewallsessies
Apparaat-/linkdetectie
In-Servicesoftware-upgrade (ISSU)
IP-bewaking met route- en interface-failover
Chassiscluster HA en Multinode HA (MNHA)
IP-bewaking met route- en interface-failover
Application Security Services (aangeboden als geavanceerde beveiligingsabonnementslicentie)
Zichtbaarheid en controle van applicaties
Applicatie-QoS
Geavanceerd/applicatiebeleid-gebaseerde routering (APBR)
Applicatiekwaliteit van ervaring (AppQoE)
Applicatie-gebaseerde multipath-routering
Op gebruiker-gebaseerde firewall
Threat Defense and Intelligence Services (aangeboden als geavanceerde beveiligingsabonnementslicentie)
Inbraakpreventiesysteem
AI-Voorspellende bedreigingspreventie
Antivirus
Antispam
Categorie/reputatie-gebaseerde URL-filtering
SSL-proxy/inspectie
Bescherming tegen botnets (commando en controle)
Adaptieve handhaving op basis van GeoIP
Juniper Advanced Threat Prevention, een cloud-gebaseerd SaaS-aanbod, voor het detecteren en blokkeren van zero-day-aanvallen
Adaptieve dreigingsprofilering
Versleutelde verkeersinzichten
SecIntel-dreigingsinformatie
Juniper ATP virtual appliance, een gedistribueerde, on-lokale geavanceerde oplossing voor bedreigingspreventie om zero-day-aanvallen te detecteren en te blokkeren
Routeringsprotocollen
IPv4, IPv6, statische routes, RIP v1/v2
OSPF/OSPF v3
BGP met routereflector
IS-IS
Multicast: Internet Group Management Protocol (IGMP) v1/v2; Protocol-onafhankelijke multicast (PIM) sparse-modus (SM)/bron-specifieke multicast (SSM); Sessiebeschrijvingsprotocol (SDP); Distance Vector Multicast Routing Protocol (DVMRP); Multicast brondetectieprotocol (MSDP); achteruit pad vooruit (RPF)
Inkapseling: VLAN, Point-to-Point Protocol over Ethernet (PPPoE)
Virtuele routers
Op beleid-gebaseerde routering, bron-gebaseerde routering
EVPN-VXLAN (EVPN Type 5-route)
Gelijke-kosten multipath (ECMP)
QoS-functies
Ondersteuning voor 802.1p, DiffServ-codepunt (DSCP), EXP
Classificatie op basis van VLAN, data-link connection identifier (DLCI), interface, bundels of multifield-filters
Markeren, controleren en vormgeven
Classificatie en planning
Gewogen willekeurige vroege detectie (WRED)
Gegarandeerde en maximale bandbreedte
Ingress verkeerspolitie
Hiërarchische vorming en politiewerk
Virtuele kanalen
Functies wisselen
ASIC-gebaseerd Layer 2-doorsturen
MAC-adres leren
VLAN-adressering en ondersteuning voor geïntegreerde routing en bridging (IRB).
Linkaggregatie en LACP
Link Layer Discovery Protocol (LLDP) en Link Layer Discovery Protocol – Media Endpoint Discovery (LLDP-MED)
STP, RSTP, MSTP
Meerdere VLAN-registratieprotocollen (MVRP)
802.1x-authenticatie
MACsec
Netwerkdiensten
Dynamic Host Configuration Protocol (DHCP) client/server/relais
Domain Name System (DNS)-proxy, dynamische DNS (DDNS)
Juniper realtime prestatiemonitoring (RPM) en IP-monitoring
Juniper-stroommonitoring (J-Flow)
Geavanceerde routeringsdiensten
Pakketmodus
MPLS (RSVP, LDP)
Circuit cross-connect (CCC), translationele cross-connect (TCC)
L2/L2 MPLS VPN, pseudo-draden
Virtuele privé-LAN-service (VPLS), multicast-VPN van de volgende-generatie (NG-MVPN)
MPLS-verkeerstechniek en MPLS snelle omleiding-
Beheer, automatisering, logboekregistratie en rapportage
SSH, Telnet, SNMP-MIBS, Traps
Slim downloaden van afbeeldingen
Juniper CLI en Web UI, NetCONF, XML API's, RMON
Juniper Networks Beveiligingsdirecteur Cloud
Python
Junos-evenementen, commit- en OP-scripts
Rapportage van applicatie- en bandbreedtegebruik
Hulpmiddelen voor foutopsporing en probleemoplossing
3Doorvoercijfers gebaseerd op UDP-pakketten en RFC2544-testmethodologie
4De prestaties van de volgende-generatie firewall worden gemeten terwijl de firewall, applicatiebeveiliging en IPS zijn ingeschakeld
5De firewallprestaties van Secure Web Access worden gemeten met firewall-, applicatiebeveiliging, IPS, SecIntel en URL-filtering
ingeschakeld6De prestaties van Advanced Threat worden gemeten met firewall, applicatiebeveiliging, IPS, SecIntel, URL-filtering en malwarebescherming ingeschakeld
#TPS-methode: vaste, langdurige sessies- met meerdere transacties
**CPS-methode: kort-sessies met één transactie
Populaire tags: srx1600-dc services gateway, leveranciers, groothandel, goedkoop, prijs